


Lokalt
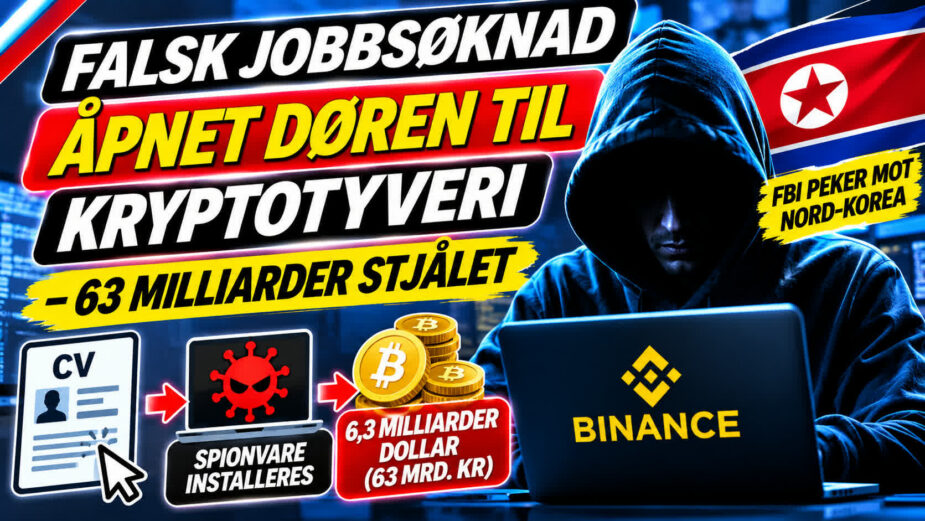
Falskt jobbintervju åpnet døren for gigantisk kryptotyveri – 63 milliarder kroner stjålet
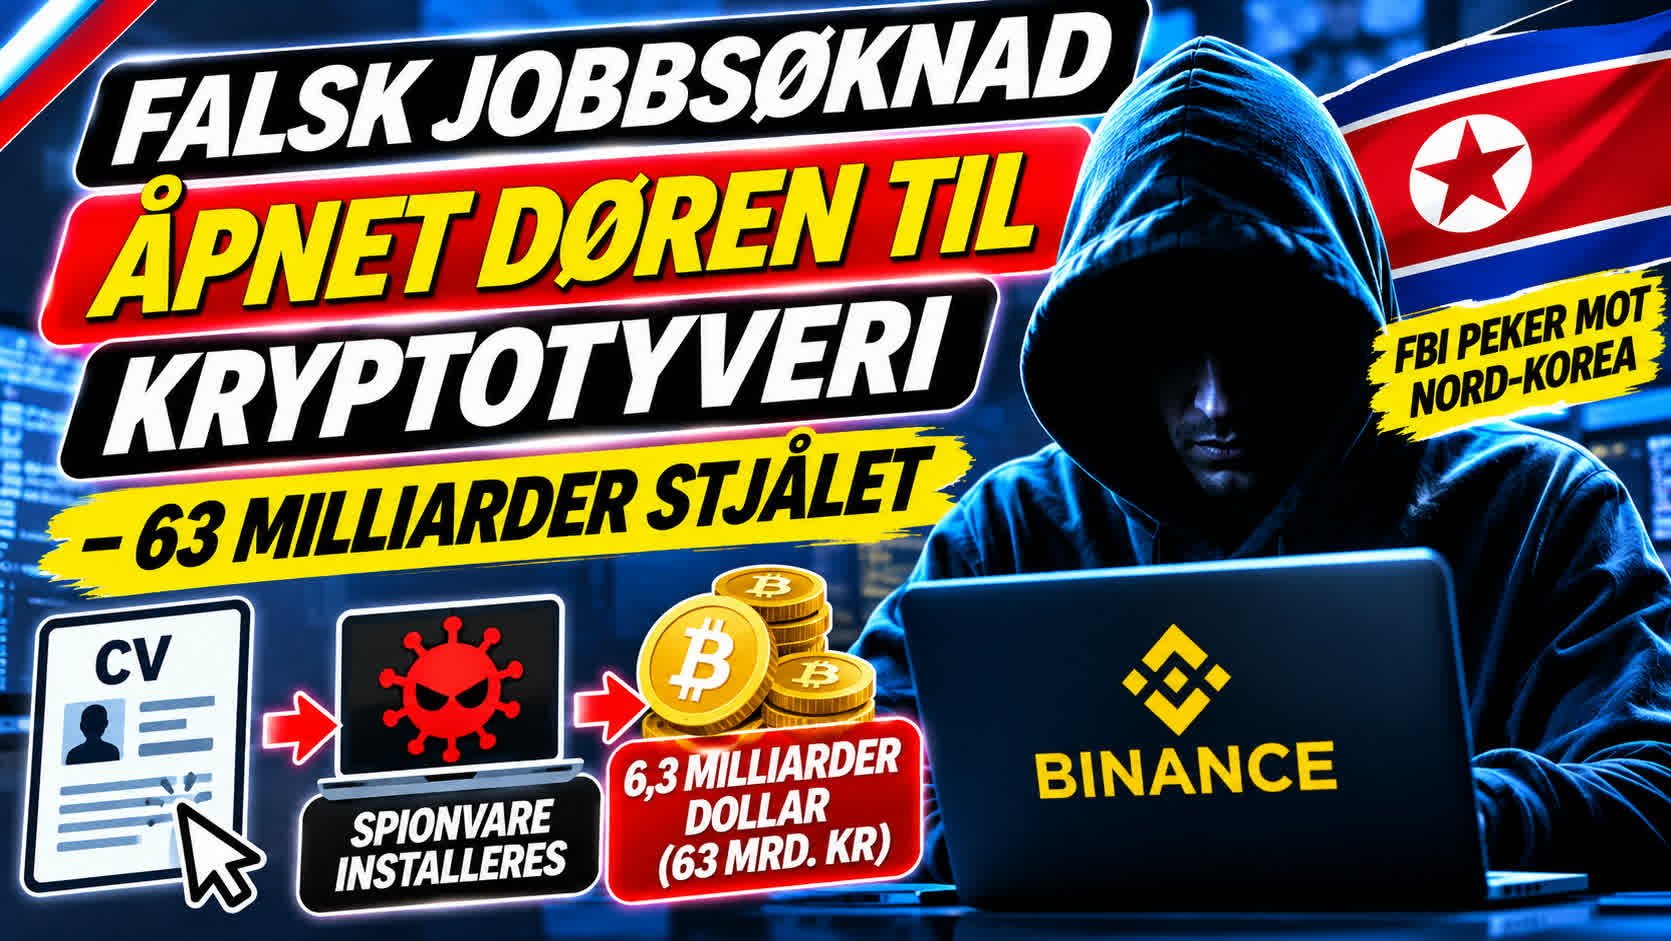

Et falskt jobbintervju og et manipulert dataprogram ga hackere tilgang til datasystemene hos kryptogiganten Binance. Angriperne skal ha stjålet kryptovaluta for 6,3 milliarder dollar, tilsvarende rundt 63 milliarder kroner. Nå advarer sikkerhetseksperter om hvordan helt vanlige rekrutteringsprosesser kan utnyttes til industrispionasje og datainnbrudd.
Datasikkerhet: Det som så ut som en ordinær jobbmulighet, ble en del av et omfattende hackerangrep mot verdens største kryptobørs, Binance.
Ifølge Reuters la selskapet tirsdag fram en rapport som beskriver hvordan angriperne gjennomførte et målrettet angrep over flere måneder.
Hackingen begynte allerede i juni og endte med et av historiens største kryptotyverier 29. oktober.
Ble lokket til falskt jobbintervju
I september deltok en av selskapets programvareingeniører i det vedkommende trodde var en legitim rekrutteringsprosess hos en annen bedrift.
Ingeniøren gjennomførte blant annet et videomøte med en person som utga seg for å være administrerende direktør i et selskap som i virkeligheten var oppdiktet.
Som en del av prosessen lastet ingeniøren ned et programvareprosjekt som inneholdt ondsinnet kode.
Dermed fikk angriperne en inngang til datamaskinen og kunne fortsette angrepet mot Binances interne systemer.
Metoden illustrerer hvordan hackere kan skjule skadevare i tilsynelatende legitime dokumenter, kodeprosjekter eller oppgaver knyttet til jobbsøknader.
Også falsk programvare i søkemotor
Angrepet omfattet flere metoder. Allerede i juni hadde en annen ansatt lastet ned et utviklerverktøy som hackerne hadde manipulert.
Den skadelige versjonen var plassert i en annonse, slik at den dukket opp høyere i søkeresultatene enn det ekte programmet.
Binance oppdaget denne hendelsen og byttet ut datamaskinen, men angriperne hadde allerede fått informasjon om ansatte og deres arbeidsoppgaver.
Brukte intern KI og stjålne tilganger
Den 20. oktober brukte hackerne den kompromitterte datamaskinen fra jobbintervjuet og et internt KI-verktøy til å skaffe seg kontroll over systemene til to ansatte som arbeidet med kryptolommebøker.
Ni dager senere brukte angriperne en av disse datamaskinene og stjålne påloggingsopplysninger til å gjennomføre selve tyveriet.
På bare fire minutter ble 233,46 millioner XRP overført fra fem av Binances internett-tilkoblede kryptolommebøker til en adresse kontrollert av hackerne.
Deretter fortsatte angriperne å overføre andre kryptovalutaer, blant annet bitcoin.
Tyveriet fortsatte i nesten fire timer
Binance oppdaget mistenkelige overføringer og forsøkte å stanse angrepet ved å fryse midler, begrense uttak og trekke tilbake tilganger.
Likevel fortsatte hackerne å flytte verdier i nesten fire timer etter den første overføringen.
Totalt ble kryptovaluta verdt 6,3 milliarder dollar stjålet. Binance opplyser at verdier tilsvarende rundt 2,85 milliarder dollar er fryst.
Selskapet har lovet å dekke kundenes tap.
FBI peker mot Nord-Korea
Det amerikanske føderale politiet FBI mener en nordkoreansk hackergruppe står bak angrepet.
Nord-Korea avviser anklagen.
Binance opplyser at selskapet hittil i 2026 har oppdaget og stanset 57 mistenkte cybertrusler med mulig tilknytning til Nord-Korea.
Advarsel til norske bedrifter
Hendelsen viser hvor alvorlig det kan bli når ansatte åpner eller kjører programvare fra ukjente kilder.
Også norske virksomheter kan bli utsatt for tilsvarende metoder. Hackere kan utgi seg for å være jobbsøkere, rekrutterere, kunder eller samarbeidspartnere for å få ansatte til å åpne skadelige filer eller installere programmer.
En vanlig CV i PDF-format er ikke det samme som et kjørbart program, men også dokumenter kan utnyttes dersom de inneholder skadelig innhold eller åpnes i sårbar programvare.
I Binance-saken var det særlig et manipulert programvareprosjekt, et falskt jobbintervju og et forfalsket utviklerverktøy som ble brukt.
For bedrifter understreker angrepet behovet for å kontrollere ukjente filer, holde programvaren oppdatert og hindre at én kompromittert arbeidsstasjon gir tilgang til kritiske systemer.
Selv selskaper med omfattende sikkerhetssystemer kan bli sårbare dersom angriperne lykkes med å utnytte menneskelig tillit.